目次
PHPの開発元は日本時間で2026年10月21日の夜、深刻度の高い2件の脆弱性(ソフトウェアの欠陥のうち、攻撃に悪用されるおそれのあるもの)を修正した版を公開しました。この発表によると、認証なしに外部からサーバー上でプログラムを実行されるおそれがあります。
PHPは現在世界中のWebすべて対象のため、WordPressのサイトも影響を受けます。サイトのPHPがサポート中の8.2以降であれば修正版へのアップデートで対応できますが、サポートが終わった8.1以前には開発元の修正版が出ないため、新しいPHPへの切り替えが必要です。古いWordPressでは、PHPを切り替える前に本体のアップデートが必要になります。
当サイト記事 難易度表記について
- 難易度:簡単WordPressの管理画面だけでできる・すぐ試せること
- 難易度:普通少し手間がかかる(念のため、事前にバックアップを取りましょう)
- 難易度:やや難しいFTPや設定ファイルへの操作が必要(これらが分からない場合や、不慣れな場合は実施するかは慎重に検討ください)
- 難易度:難しい専門の知識が必要。場合によっては致命的なトラブルにもなりかねませんので自信がない場合は専門家へご相談を
まず確認する3つのこと
- Webサイトで使っているPHPのバージョン
WordPressの管理画面で「ツール」→「サイトヘルス」を開き、「情報」タブの「サーバー」の項目にある「PHP バージョン」で確かめられます。サーバーの管理画面でも確認できます。後述の修正適用済みバージョンではない場合は、至急切り替えたほうが良い状況です。 - WordPress本体のバージョン
同じ「情報」タブの、「WordPress」の項目にある「バージョン」で確かめられます。著しく古いバージョンのWordPressを使っている場合、最新のPHPバージョンに切り替えると動作しない場合があります。日頃からこまめなアップデートを実行している場合は良いですが、長らく放置してきたという場合には対応はより複雑になってきます。 - サイトのバックアップがあるか
サーバー上のファイルと、記事や設定を保存しているデータベースの両方を、最新の状態で控えておきます。WordPressのアップデートやPHPのバージョン切り替えで不具合が出たときはもちろん、対応が間に合わずWebサイトに致命的な障害が発生してしまった際にもバックアップさえあれば復旧しやすくなります。
本題:PHPの開発元とIPAの発表
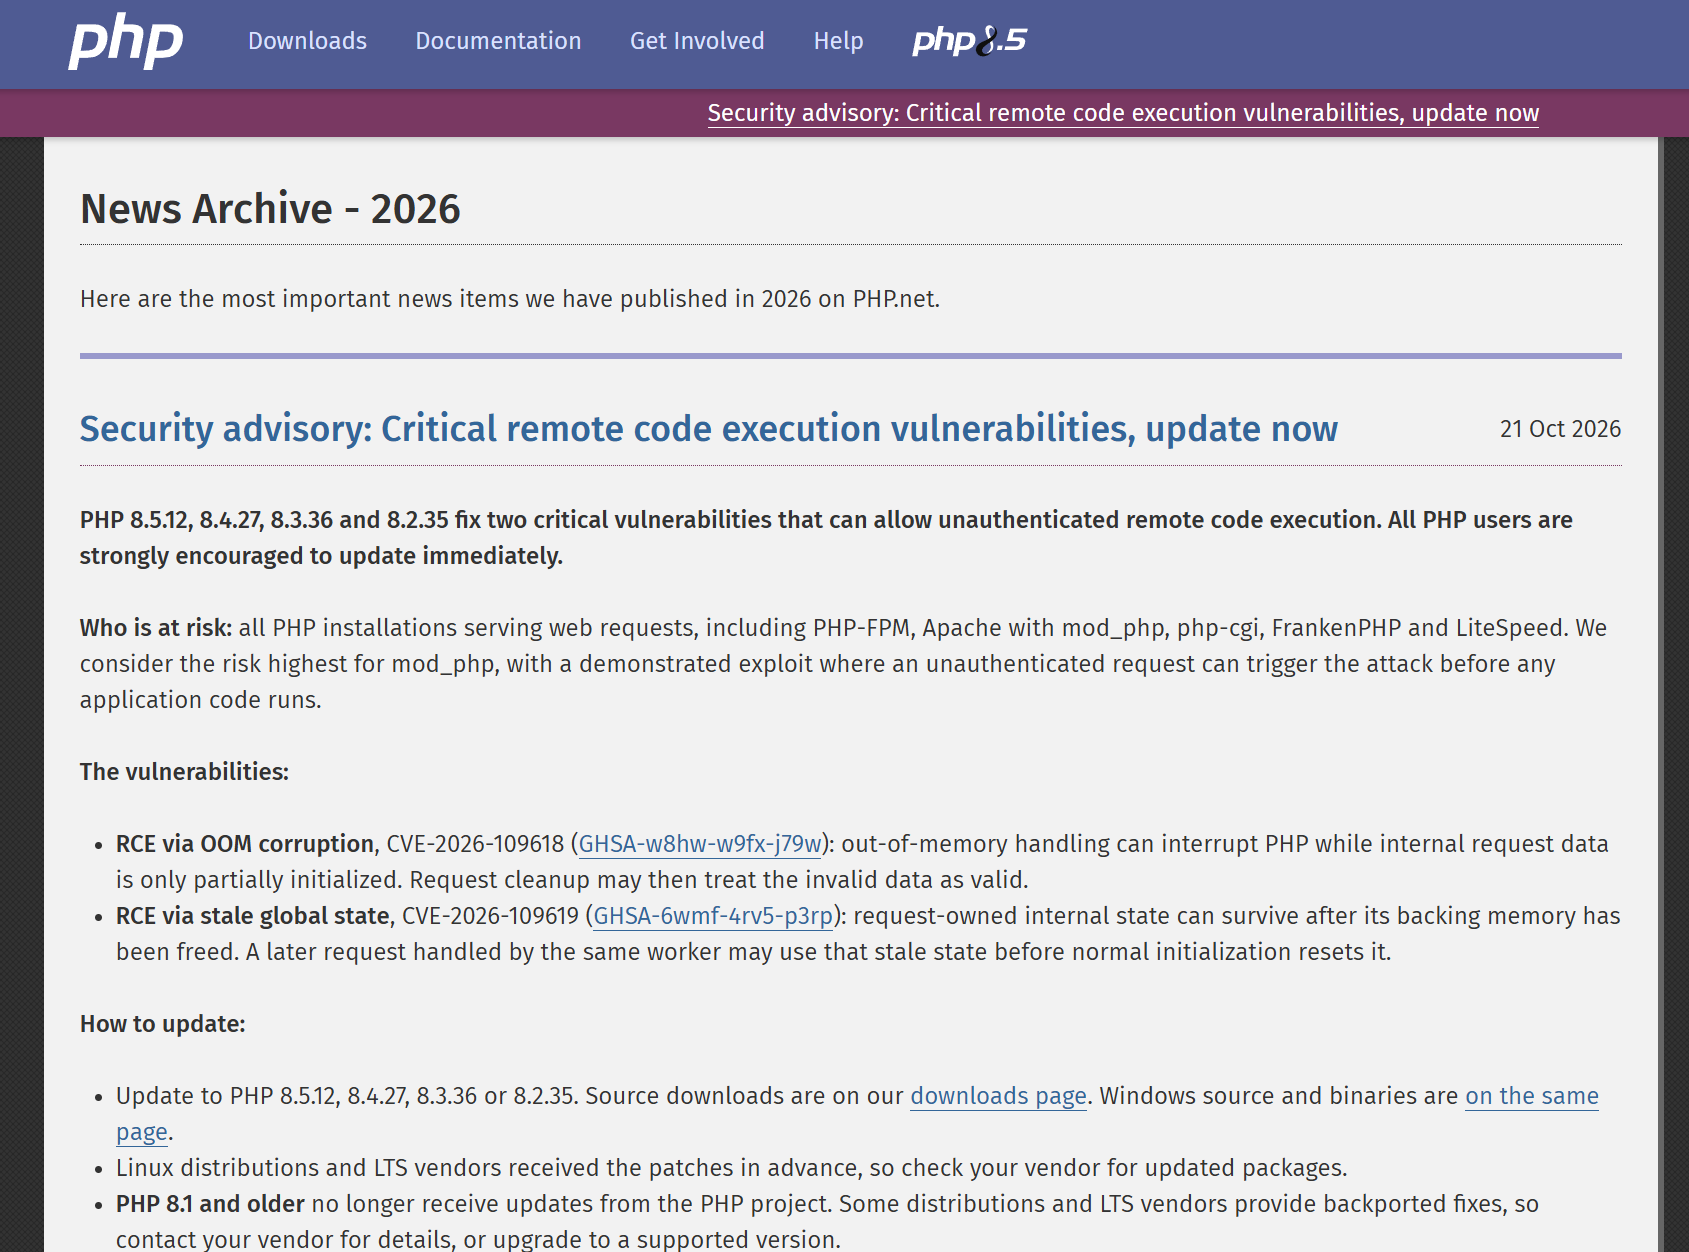
PHPの開発元(The PHP Group)は10月20日に、2件の脆弱性を修正するセキュリティリリースを10月21日の日本時間23時に公開すると予告し、(実際にはそれより少し早く)公開しました。
※この脆弱性は2件とも深刻度の評価(CVSS v4.0)は10点満点中9.2で、認証なしに外部からプログラムを実行される(リモートコード実行)おそれがあります。
修正が加えられた版となるバージョンはそれぞれ PHP 8.5.12、8.4.27、8.3.36、8.2.35。
影響を受けるのは、Webサイトの表示に使われているすべてのPHP。PHP-FPM、Apacheのmod_php、php-cgi、LiteSpeed など、PHPの動かし方は問いません。開発元は、とくにmod_phpで危険が高いとし、WordPressなどのプログラムが動き出す前に、認証のない通信で攻撃を起こせることを実証しています。設定の変更で一部の攻撃経路を減らす方法も示されていますが、開発元は、完全な対策は修正版へのアップデートだけとしています。
情報処理推進機構(IPA)も10月21日、修正版の公開に先立って、すぐ適用できるよう事前の準備を呼びかけていました。IPAはこの時点で、2件の脆弱性を悪用した攻撃は確認していないとしたうえで、サポートが終わった古いPHPを使い続けているWebサイトが見受けられること、攻撃者が極めて短時間で攻撃を実行する可能性があることを指摘しています。
- 参考資料:
脆弱性対応対象のPHPバージョンについて
| PHPのバージョン | 開発元のサポート | 今回の修正版 | 行うべきこと |
|---|---|---|---|
| 8.2、 8.3、 8.4、 8.5 | 継続中 (8.2は2026年12月31日まで) | 8.2.35、 8.3.36、 8.4.27、 8.5.12 | PHPを修正版へ切り替える ※ご利用サーバーが修正版を使えるようにしている事が前提 |
| 8.1以前 (8.0、7.4など) | 終了 (8.1は2025年12月、7.4は2022年11月に終了) | 開発元からは提供されない | PHP 8.2以降へ切り替える。 WordPress本体が新しいPHPに対応しているかを確かめる必要がある |
サーバー会社が修正版PHPに自動的に切り替えてくれることも考えられますが、サーバー管理画面などで切り替える手順を踏む必要があるかもしれません。この点はそれぞれご利用のサーバー会社からの情報を確認する必要があります。
また上記の表のとおり、8.1以前のPHPについてはPHP公式のサポート対象外となっています。とはいえ、OSの配布元などが独自に修正を提供している場合がありますので、この点もご利用のサーバー会社の対応情報をチェックする必要があるでしょう。
PHP 8.1以前を使っており、利用サーバーの対応版導入がされない場合は、PHP 8.2以降への切り替えを早急に実施する必要があるでしょう。もちろんWordPress側がPHP 8.2以上の環境に対応している=WordPress 6.1以上で動いている事が前提となります。
- WordPressバージョンとPHPの対応状況については、別記事『WordPressのバージョン年表とPHP・MySQLの対応表』にまとめましたので、あわせてご確認ください。
主なレンタルサーバー会社の対応状況(10月23日更新)
国内の主なレンタルサーバー会社が出しているお知らせを、10月21日23時20分ごろに確認した内容でまとめ、各社の最後に、22日16時30分ごろに確認した続報を加えました。PHPの件と書かれていない緊急メンテナンスも、同じ時期のものとして載せています。状況は変わりやすいため、ご利用のサーバー会社のお知らせで最新の情報を確かめてください。
8.1以前のPHPへの各社の修正一覧表(10月23日時点)
8.1以前のPHPには開発元の正式な修正版が出ませんが、多くの会社が、提供している古いバージョンにも修正を当てています。10月23日0時ごろに各社のお知らせで確認した状況です。
| 会社 | 8.1以前のPHPへの修正 |
|---|---|
| エックスサーバー | 5.6〜8.1は修正済み(22日14時)。 5.5以下は準備中 |
| さくらインターネット | 提供している古いバージョンにも修正済み |
| KAGOYA | レンタルサーバープランの7.4と8.1は、8.2以降とあわせて修正中(22日24時に完了の見込み)。 マネージド専用・共用・WordPress専用サーバーは方針を調整中 |
| ロリポップ! | 7.4〜8.1は開発元が出した修正コード、5.3〜7.3は独自の修正を適用済み |
| ヘテムル | 7.4〜8.1は開発元が出した修正コード、5.6〜7.3は独自の修正を適用済み |
| CPI | 修正の状況は未発表。 修正を当てられないバージョンは、利用者がphp.iniの設定を変えて危険を減らすよう案内 |
| mixhost | 5.2〜8.1にも修正済み(サーバーのOSのCloudLinuxが出した修正) |
| ConoHa WING | 提供しているすべてのバージョン(5.6〜8.1を含む)に修正済み(22日20時45分) |
| お名前.com レンタルサーバー | 提供しているすべてのバージョン(5.6〜8.1を含む)に修正済み(22日20時45分) |
| カラフルボックス | 7.4、8.0、8.1などにも修正済み(22日朝) |
| XREA、CORESERVER(V1、V2)、バリューサーバー | 提供しているすべてのバージョン(5.3〜8.1を含む。CORESERVER V2は5.2から)に修正済み |
- 古いPHPへの修正は、バージョン番号を変えずに当てられています(会社によっては8.2以降も同じ)。サイトヘルスなどに表示される番号では修正済みかどうか判断できないため、ご利用のサーバー会社のお知らせで確かめてください
- 今回の脆弱性が直っても、古いPHPを使い続けてよいわけではありません。さくらインターネットは「サポートを終了したPHPについては、今回の脆弱性に限らず、今後新たな脆弱性が発見される可能性があります」として、サポート中のPHPを使うよう勧めています。ロリポップ!、ヘテムル、mixhostも、8.2以降への切り替えを勧めています
……さらに下記に、個別の対応状況を少しだけ詳しく記録しておきます。
エックスサーバー(エックスサーバー、シン・レンタルサーバー、wpX、スターサーバーなど)
- 21日
- 16時から、公式サイト、サーバーパネル、WEBメール、ファイルマネージャ、新規申し込みなどを一時停止
- 再開は21日深夜〜22日未明の見込み
- 利用者のサーバーには修正版の公開前から緩和策を当てており、公開後は提供している各PHPバージョンに公式の修正版や独自の修正を順次当てる予定(21日21時15分更新)
- 公式X投稿(@xserverjp)
- 22日
- 続報:PHP 8.2〜8.5は、対象のすべてのサーバーに修正を適用済み(6時45分時点)
- 古いバージョンも準備と検証が済んだものから順次適用中。
- 管理画面などは9時30分から順次再開し、公式サイトは22日中に再開の予定。
- エックスサーバーのお知らせ
さくらインターネット(さくらのレンタルサーバ、マネージドサーバ)
- 21日
- 17時から、ウェブメール、ファイルマネージャ、phpMyAdmin などの一部の機能を順次停止。
- 終了の日時は未定
- 一部のサーバーで再起動を伴う緊急メンテナンス(21日13時〜22日8時の予定)
- 22時30分に完了と掲載
- 一部機能の停止のお知らせ
- サーバーの緊急メンテナンスのお知らせ
- 22日
- 続報:サーバー側のPHPの更新を6時30分に完了
- サポートの終わった古いPHPにも修正を当て、古いPHPの利用者にはPHP 8.3を使うよう案内。
- 止めていたウェブメールやphpMyAdminなども、15時15分までに復旧
- PHPの脆弱性に関する当社の対応状況
- PHPのバージョンアップのお知らせ
KAGOYA(カゴヤ・ジャパン)
- 21日
- レンタルサーバープランのPHP 8.2〜8.5は、修正版を確認したうえで順次アップデート予定
- マネージド専用サーバー、共用サーバー、WordPress専用サーバーの各プランと、8.1以前のPHPは、対応方針を調整中(18時20分更新)
- PHPの脆弱性に関するお知らせ
- 22日
- 続報(10時35分更新):レンタルサーバープランのPHP 8.2〜8.5は、修正版へのアップデートを調整中
- マネージド専用サーバー、共用サーバー、WordPress専用サーバーの各プランは恒久的な対応の方針を調整中
- 暫定の策として、サイトの公開停止(メンテナンス画面への切り替え)やアクセス制限の検討を利用者に求めている。
- PHPの脆弱性に関する当社サービスへの影響について
ロリポップ!
- 21日
- PHPの脆弱性への予防措置として、サービスサイト、ユーザー専用ページ、おさいぽ!の自動更新、MCP・API を順次停止
- 公式X投稿(@lolipopjp)
- 22日
- 続報:提供しているすべてのPHP(5.3〜8.5)に修正を適用
- 13時ごろにサイトの表示を再開
- 修正が済むまでの間、3時9分ごろから一部のサーバーでサイトの表示を止めていた
- 脆弱性を狙ったとみられるアクセスはあったが、不正アクセスや情報漏えいは確認していない
- すべてのバージョンで一部の機能(session.upload_progress)を無効にしたため、サイトの動作確認と、PHP 8.2以降への切り替えを求めている。
- メンテナンス完了と経緯のご報告
ヘテムル
- 21日
- PHPの件で緊急メンテナンス。サービスサイト、コントロールパネル、おさいぽ!自動更新を順次停止
- FTPとメール(hetemail)は停止済み
- 安全な運用に支障があると判断した場合は、予告なくサイトを停止(制限)する場合がある
- メンテナンス情報(メンテナンス中は案内のページが表示されます)
- 22日
- 続報:12時18分に、サイトの表示、サービスサイト、コントロールパネル、heteml FTP、hetemail を再開
- PHP 8系と7.4には公式の修正版を、それ以外のバージョンには独自の修正を適用。
- すべてのバージョンで一部の機能(session.upload_progress)を無効にしたため、サイトの動作確認を求め、新しいPHPへの切り替えも勧めている。
- メンテナンス実施のお知らせ(22日の追記)
CPI
- 21日
- PHPの脆弱性への対応として、21時から順次、サービスサイトとコントロールパネルなどを停止。
- 再開は未定
- お知らせ
- 22日
- 続報(14時10分更新):最新の修正が出ているPHPのバージョンは対応を急いでおり、修正が出ていないバージョンの対策は、今後知らせる。
- ウェブメール(Roundcube)は13時11分ごろに再開したが、サービスサイトやコントロールパネルなどの停止は続き、再開は未定。
- お知らせ
mixhost
- 21日
- 予防的なセキュリティ強化として、22時10分からマイページを停止。再開は未定
- マイページ緊急メンテナンスのお知らせ
- 22日
- 続報:10時18分ごろ、すべてのサーバーでPHP 5.2〜8.5に修正を適用。利用者の作業は不要
- 修正後も、サイトヘルスなどに表示されるPHPのバージョン番号は変わらない。
- PHP 8.2未満の利用者には8.2以上を勧めている。
- PHPの重大な脆弱性への対応について
ConoHa WING
- 21日
- 一部のサーバーで、21日19時〜22日10時に緊急メンテナンス(作業内容は「システムの保守作業」)
- 一時的に接続できなくなる可能性がある
- サーバーメンテナンスのお知らせ
- 22日
- 21日からの緊急メンテナンスと、ファイルマネージャー・Webメールの一時停止は、PHPの件への対応と説明。
- 使っているPHPのバージョンのまま修正を順次適用しており、利用者がバージョンを変える必要はない。
- 22日12時〜21時にも、収容ホストの再起動を伴うメンテナンスがあり、数分〜数十分つながらない時間がある。
- PHPの脆弱性への弊社対応について、22日のサーバーメンテナンス
お名前.com レンタルサーバー
- 21日
- 一部のサーバーで、19時〜22日10時に緊急メンテナンス(作業内容は「システムの保守作業」)
- 一時的に接続できなくなる可能性がある
- サーバーメンテナンスのお知らせ
- 22日
- 続報:21日からの緊急メンテナンスと、ファイルマネージャー・phpMyAdmin・Webメールの一時停止は、PHPの件への対応と説明
- 使っているPHPのバージョンのまま修正を順次適用しているが、PHP 5系・7系の場合は、バージョンの変更が必要なこともある。
- PHPの脆弱性への弊社対応について
カラフルボックス
- 22日
- 0時から順次、全サーバーでシステムアップデートのメンテナンス
- 10分程度、サイトの表示やメールの送受信が途切れる場合がある
- 障害・メンテナンス情報(10月22日の「サーバーシステムおよびセキュリティメンテナンス」の項目)
- 続報:すべてのサーバー(共有サーバー、カラフルビジネス、タダサーバー、専用サーバー)で、22日朝までに修正を完了
- PHP 7.4、8.0、8.1などの古いバージョンにも修正を適用しており、利用者がバージョンを変える必要はない。
- セキュリティアップデート完了のお知らせ
XREA、CORESERVER、バリューサーバー
- 22日
- 0時から順次、全サーバーでセキュリティとソフトウェアの更新メンテナンス
- 10分程度、サイトがつながりにくくなる場合がある
- XREAのお知らせ
- CORESERVER V1のお知らせ
- CORESERVER V2のお知らせ
- バリューサーバーのお知らせ
- 続報:0時50分にメンテナンスが完了し、提供しているすべてのPHP(5.3〜8.5)の修正を済ませた(CORESERVER V2は11時13分に、5.2〜8.5で完了)
- 利用者の対応は不要
- XREA
- CORESERVER V1
- CORESERVER V2
- バリューサーバー
※各社のお知らせを探す際に、修正予告されたPHPの2件の深刻な脆弱性についてまとめてみた(piyolog)を参考にしました。
古いWordPressのままで、PHPを切り替えられない場合
WordPress公式の対応表では、たとえば WordPress 4.9 が対応しているのは PHP 7.2 までです。こうした古いWordPressのサイトでは、PHPだけを8系へ切り替えることはできず、先にWordPress本体を段階的にアップデートする必要があります。テーマやプラグインの中には、新しいWordPressやPHPで動かず、置き換えが必要になるものもあります。実際の進め方は、何年もアップデートをしていないWordPressをアップデートした対応事例で紹介しています。
この作業は、サイトの構成によって手順と作業量が大きく変わります。自社で進めるのが難しい場合は、当サービスを含め、専門の業者に相談するのが確実です。相談の際は、次の情報をそろえておくと、作業の範囲と費用の見通しを早く出してもらえます。
- サイトのURL
- WordPress本体とPHPのバージョン(サイトヘルスの「情報」タブで確かめたもの)
- サーバー会社とプランの名前
- バックアップの有無
- サーバーとサイトの保守を担当している会社(別々の場合)
WPメンテナンスセンターのWordPressアップデート代行では、PHPやデータベースのアップデートが必要な場合も、作業の前に現在のバージョンとサーバーで選べる環境を確認し、作業の範囲と費用をお伝えしてから進めます。
やってはいけないこと
- バックアップを取らずに、アップデートやPHPの切り替えを進める
不具合が出たときに、元の状態へ戻す手段がなくなります。 - 表示に問題がないからと、サポートの終わったPHPを使い続ける
脆弱性はサイトの表示には現れません。修正版が出ないPHPでは、今回の脆弱性も、今後見つかる脆弱性も直りません。
よくある質問
- WordPressが最新版で、セキュリティプラグインを入れてあれば、対策になりますか。
なりません。今回の脆弱性はPHPにあり、開発元は、WordPressなどのプログラムが動き出す前に攻撃が起きる例を示しています。PHP自体を修正版にする必要があります。ただし古いWordPressでは、PHPを切り替える前に本体のアップデートが必要です。 - サーバー会社から、メンテナンスや機能停止のお知らせが届きました。何かする必要はありますか。
お知らせの内容に従ってください。サイトがつながらない時間帯が案内されていれば、その時間にサイトの作業を重ねないようにします。
まずはサイトヘルスの画面で、PHPとWordPressのバージョンを確かめ、バックアップを取るところから始めてください。